

 Paylaş


 1

Ulaştırma ve Altyapı Bakan Yardımcısı Ömer Fatih Sayan, geçtiğimiz günlerde yaşanan ve Türkiye'den de yaklaşık 20 milyon Facebook kullanıcısının verilerinin açığa çıkmasına yol açan güvenlik ihlali ile ilgili açıklamalarda bulundu. Yaşanan olayları "Facebook'ta yine bir veri skandalı yaşanıyor." şeklinde yorumlayan Sayan, konuyla ilgili neler yapılabileceğine değindi.
Geçtiğimiz günlerde yaşanan Facebook'taki güvenlik ihlali, toplamda 500 milyonu aşkın Facebook kullanıcısının verisinin açığa çıkmasına yol açmıştı. Bir siber güvenlik uzmanı tarafından yapılan incelemelere göre ise ülkemizdeki yaklaşık 20 milyon kullanıcıya ait tam isim, doğum yeri, doğum tarihi, telefon numarası, e-posta adresi ve cinsiyet gibi bilgiler açığa çıkmıştı. Fatih Sayan, konuyla ilgili yapılacak en iyi şeyin Ulusal Siber Olaylara Müdahale Merkezi'nin (USOM) açıkladığı tedbirlere uymak olduğunu söylüyor.
İçerikten Görseller
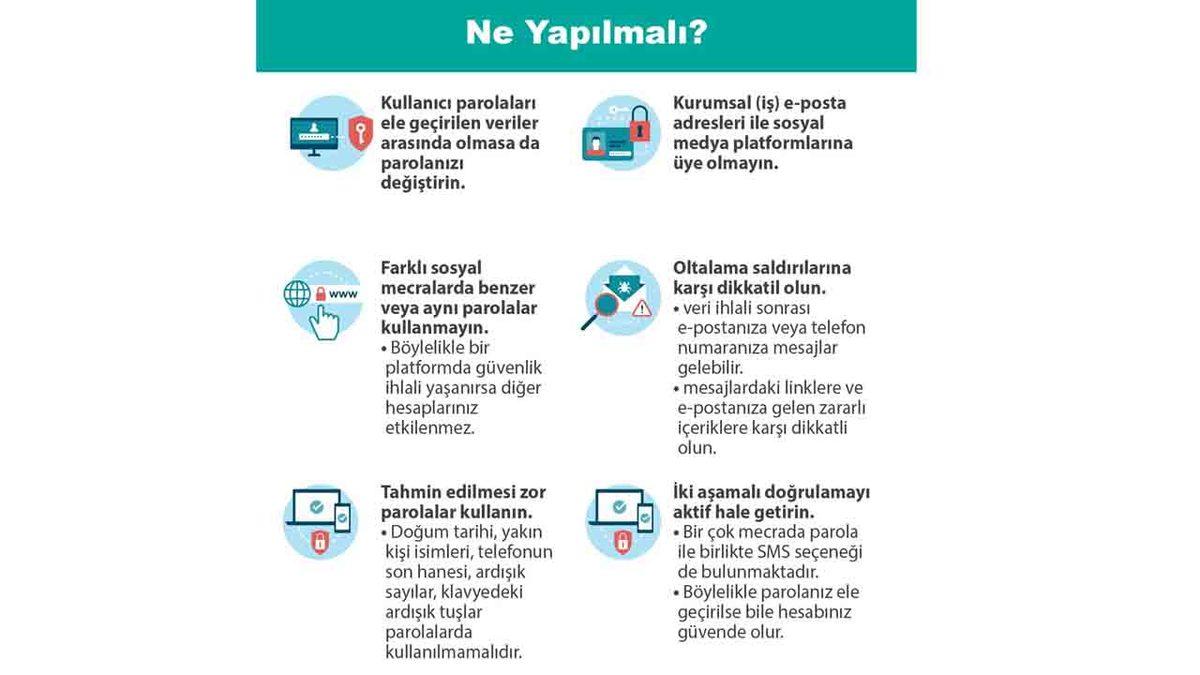
Facebook verileri açığa çıkan kullanıcılar ne yapmalı?
USOM tarafından hazırlanan ve Ömer Fatih Sayan tarafından da paylaşılan tedbirler, aslında tüm internet kullanıcılarının bildiği şeyler. Bu bağlamda, verilerinizin açığa çıktığını gördüyseniz ya da öyle bir endişeniz varsa şunları yaparak, kendinizi bir nebze de olsa koruma altına alabilirsiniz;
- Parolanızı değiştirin. (Facebook'ta yaşanan güvenlik ihlalinde şifreler çalınmamış olsa da USOM, parolaların tedbir amaçlı değiştirilmesi gerektiğini söylüyor.)
- Sosyal medya platformlarına kurumsal e-posta adresleri ile üye olmayın.
- Aynı ya da benzer parolaları kullanmayın.
- Güçlü parolalar kullanmaya özen gösterin.
- İki aşamalı doğrulama kullanın.
- Oltalama saldırılarına karşı dikkat edin. (Oltalama saldırısı, sahte e-posta ya mesajlarla yapılan etkili tekniklerden bir tanesi. Kullanıcı, cep telefonuna ya da e-posta adresine gelen bir bağlantıya tıkladığında bilgisayar korsanlarının kurbanı haline geliyorlar.)
Ömer Fatih Sayan'ın Twitter'daki paylaşımını görüntülemek isterseniz, buradaki bağlantıyı kullanabilirsiniz.