

 Paylaş


 0

Kargo teslim edilememiş, trafik cezası ödenmemiş, bir ödeme beklemede… Dolandırıcıların bahanesi değişiyor, niyeti değişmiyor: İnsanları telaşlandırıp sahte bağlantılara tıklatmak. Göndereni engellersiniz, başka bir adresten yeniden bir mesaj daha gelir. Çünkü bu kez karşımızda hazır saldırı araçlarıyla işleyen uluslararası bir suç ağı var.
Microsoft'un Ekim 2026'da uluslararası kolluk kuvvetleri ve siber güvenlik uzmanlarıyla yürüttüğü operasyon, ağın boyutunu ortaya koydu. Şirketin açıklamasına göre çete, Ocak 2026'dan bu yana dünya genelinde 75 binden fazla kuruluşa 1 milyarı aşkın sahte mesaj gönderdi. Ağın merkezinde YAM Store adlı platform, saldırılarda ise Iron Man ve **CoGUI **isimli oltalama sistemleri bulunuyordu.
İçerikten Görseller
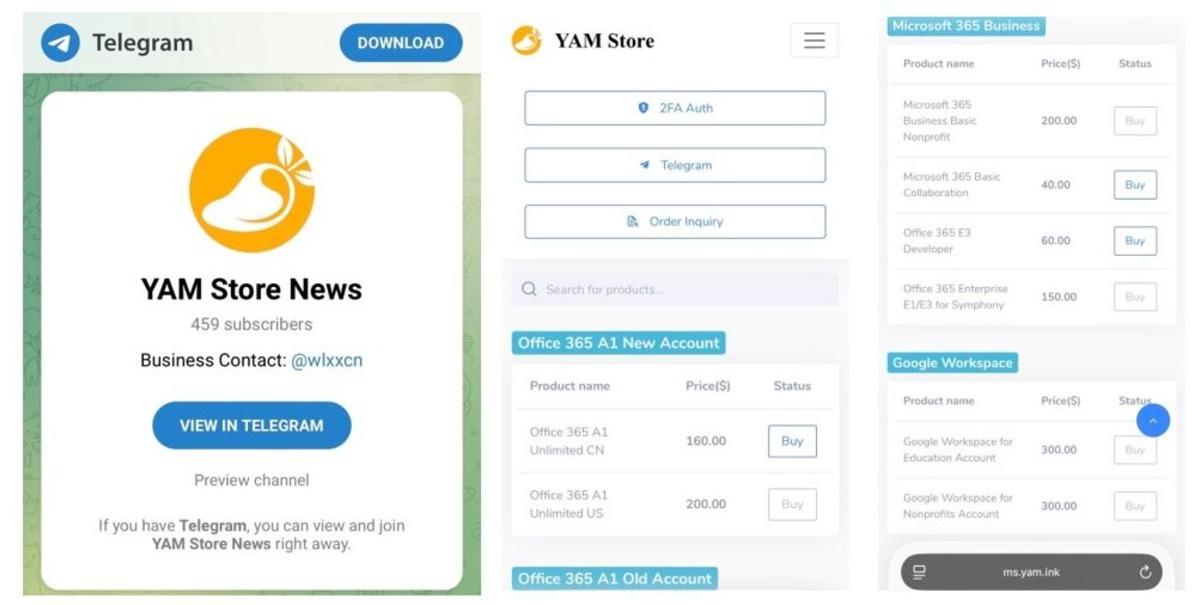
Suçun kurumsallaşmış hali: YAM Store
YAM Store, dolandırıcılara hazır oltalama araçları sunan bir platformdu. Saldırganlar her şeyi sıfırdan kurmak yerine bu altyapıdan yararlanabiliyordu. Ele geçirilmiş veya süresi dolmuş eğitim kurumu hesaplarını kullanarak e-postalarını güvenilir bir kaynaktan geliyormuş gibi gösterebiliyorlardı. Böylece bazı güvenlik filtrelerini aşmaları kolaylaşıyordu.
Şifre değiştirmek bile yetmiyordu
Saldırganlar, sahte sayfalara girilen şifreleri ve SMS doğrulama kodlarını anında ele geçiriyordu. Bu bilgiler Telegram üzerinden kendilerine iletiliyor, böylece hesaba giriş sürecini gerçek zamanlı takip edebiliyorlardı.
Şifreyi değiştirmek de her zaman yeterli değildi. Hesaba izinsiz erişim sağlandıysa açık oturumları kapatmak, kurtarma bilgilerini kontrol etmek ve hesap hareketlerini incelemek de önem taşıyordu.
Operasyonla binlerce hesap kapatıldı
Microsoft'un yürüttüğü operasyon sonucunda çeteyle bağlantılı 20 binden fazla hesap kapatıldı, 100 bini aşkın sahte internet sitesi engellendi. Ağ ağır bir darbe aldı ancak oltalama saldırıları bitmiş değil.
Kargo takibi veya ceza ödemesi gibi işlemleri mesajlardaki bağlantılardan değil, ilgili kurumların resmî sitelerinden kontrol etmek daha güvenli. Hesaplarda destekleniyorsa geçiş anahtarı (passkey) gibi kimlik avına karşı daha dayanıklı doğrulama yöntemleri de tercih edilebilir.