





 Paylaş


 0

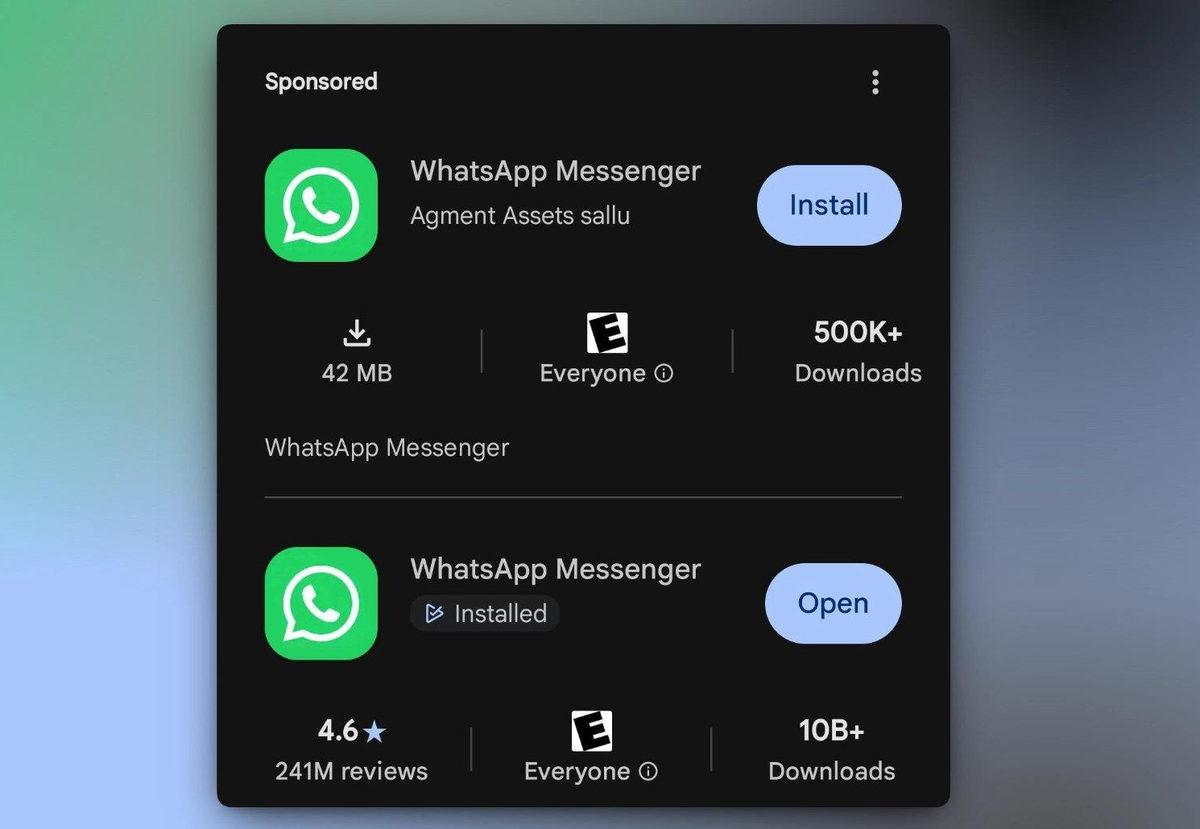
Android ekosisteminin resmî uygulama mağazası Google Play Store, son günlerde ciddi bir güvenlik ve denetim zafiyetiyle çalkalanıyor. Reddit platformunda "2ne1cheese" kullanıcı adlı bir kişinin r/mildlyinfuriating topluluğunda paylaştığı tespitle ortaya çıkan olay, sahte bir WhatsApp uygulamasının arama sonuçlarında sponsorlu reklam vererek üst sıralara tırmandığını gösterdi.
Geçtiğimiz günlerde 100 bin indirmeye ulaşan sahte bir Google Chrome uygulamasının mağazadan kaldırılmasının ardından yaşanan bu yeni gelişme, tehlikenin boyutunu bir kez daha gözler önüne serdi. Neyse ki bu uygulamanın da fişi çok uzun süre geçmeden çekildi.
İçerikten Görseller
500 binden fazla indirildi
Eylül ayında Google Play Store'a yüklendiği belirtilen sahte WhatsApp uygulaması, mağaza verilerine göre yarım milyondan fazla indirme sayısına ulaştı. Orijinal WhatsApp uygulamasının 10 milyardan fazla indirme sayısıyla kıyaslandığında küçük bir oran gibi görünse de sahte bir yazılım için 500 bin rakamı son derece yüksek bir risk oluşturuyordu. Neyse ki bu haberin yazıldığı sırada kontrol ettiğimizde artık Play Store’da yer almadığını ve kaldırıldığını gözlemledik.
Dolandırıcılık vakasının detaylarına bakıldığında, sahte yazılımın "Agment Assets sallu" isimli bir geliştirici hesabı tarafından mağazaya yüklendiği anlaşılıyor. Söz konusu geliştirici hesabına ait mağazada aktif olarak sunulan başka hiçbir uygulama bulunmuyor. Sahte sayfa, orijinal WhatsApp uygulamasında yer alan ekran görüntülerini ve açıklama metinlerini birebir kopyalayarak mağaza ziyaretçilerine tamamen otantik bir görünüm sunmuş. .Bununla birlikte sponsorlu sonucun tüm aramalarda genel olarak görünmediği de kaydedildi. Yapılan denemelerde, hem mobil hem de web arayüzünde "WhatsApp" araması yapıldığında en üst sırada doğrudan resmi uygulamanın çıktığı durumlar da gözlemlendi. Ancak belirli kullanıcı gruplarına sponsorlu reklam olarak sunulması, dikkatsiz kullanıcıların doğrudan bu sahte kopyaya yönelmesine yol açtı.
Söz konusu sahte uygulamanın Google Play Store güvenlik filtrelerini ve topluluk denetimini nasıl geçtiği de netleşmeye başladı. İncelemelere göre sahte uygulama Google Play’in "Erken Erişim" programındaki bir boşluktan yararlandı. Erken Erişim programına dahil edilen uygulamalarda kamuya açık kullanıcı yorumları ve değerlendirmeleri devre dışı bırakılıyordu. İşte bundan yararlandı ve sahte uygulamayı indiren kullanıcılar, diğer kişileri uyarmak amacıyla mağaza sayfasına olumsuz yorum veya düşük puan bırakamadı.