

 Paylaş


 0

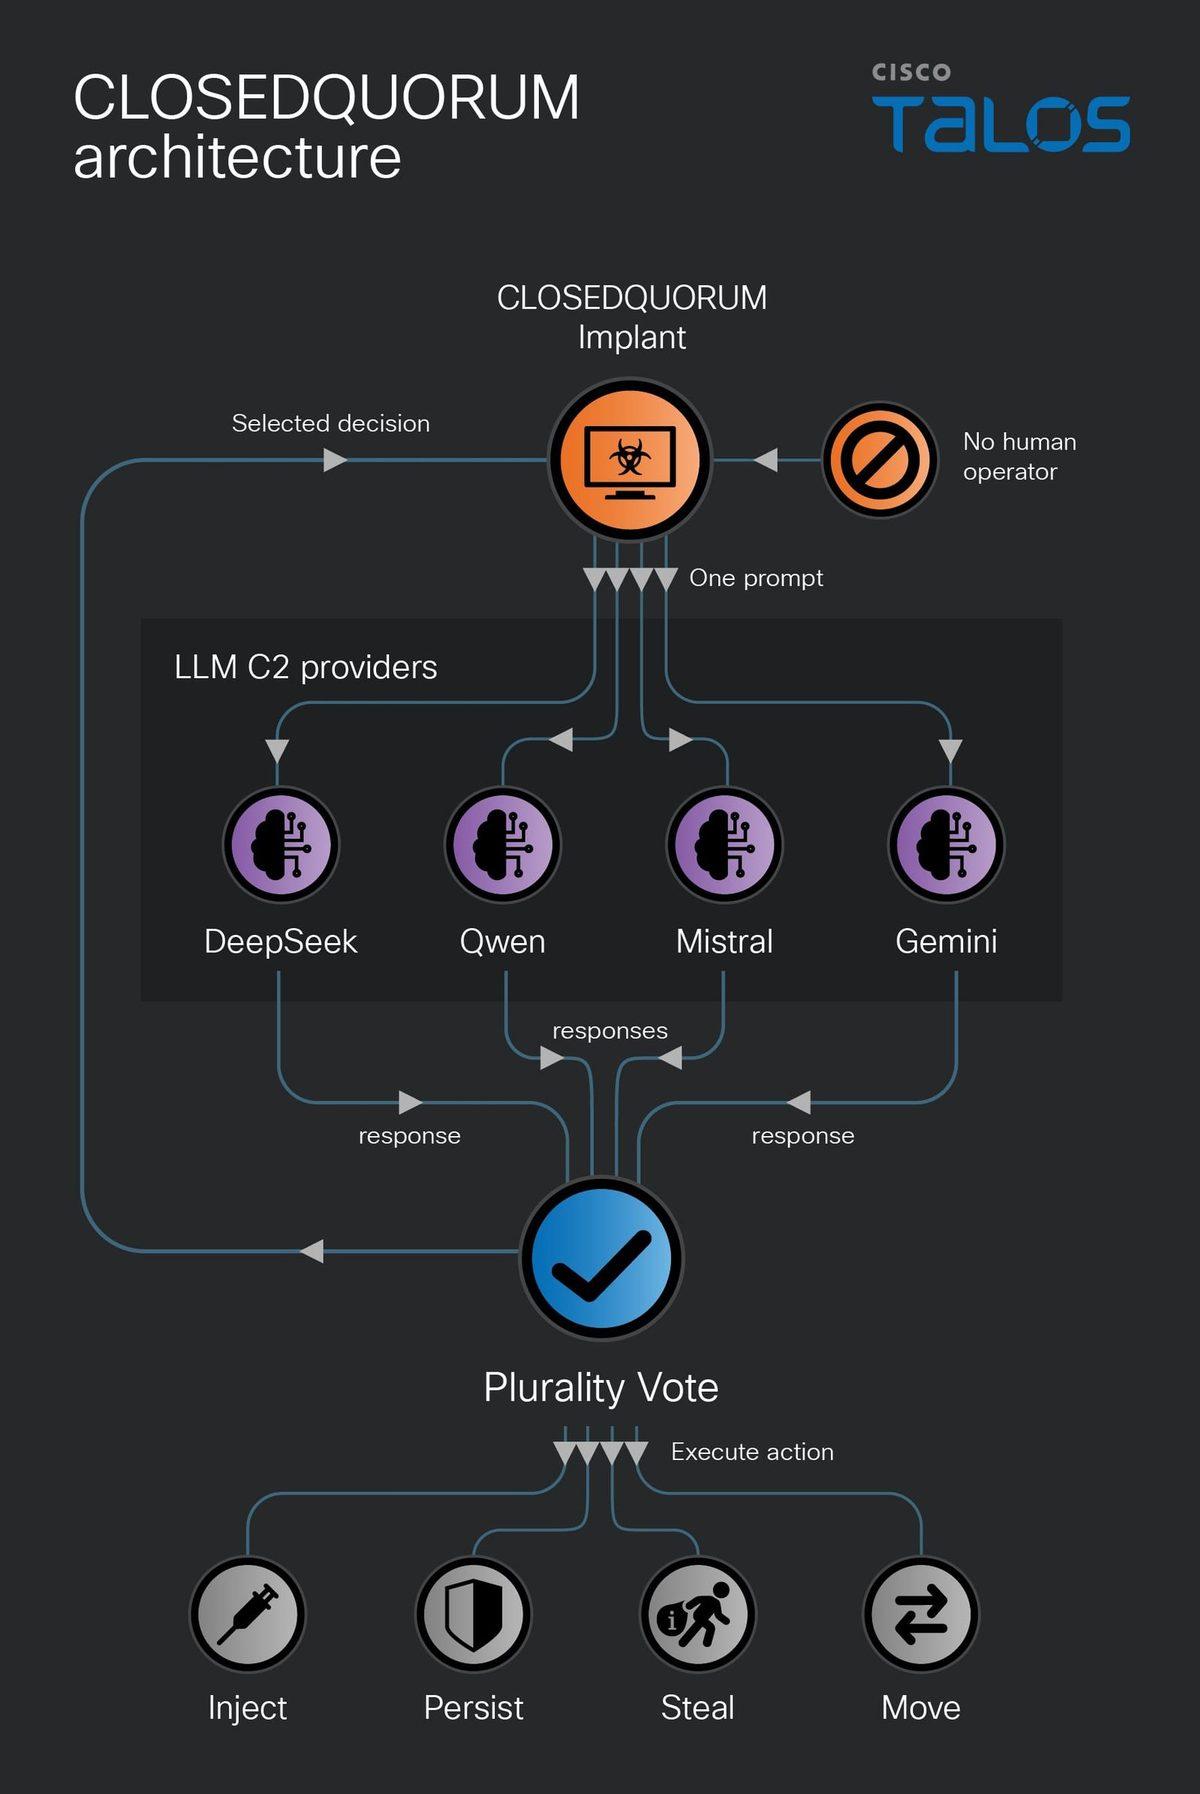
Bilgisayara sızdıktan sonra saldırının sonraki adımını insan komutuna ihtiyaç duymadan seçen bir yazılım keşfedildi. CLOSEDQUORUM adlı yazılım, ne yapacağına karar vermek için dört farklı yapay zekâ modelinden gelen yanıtları kullanıyor.
Yazılımın önündeki yollar her seferinde değişebiliyor. DeepSeek, Qwen, Mistral ve Google Gemini, bulunduğu ortama göre bir sonraki adım için öneriler sunuyor; CLOSEDQUORUM da bu öneriler arasından seçim yaparak saldırıyı sürdürüyor.
İçerikten Görseller
Yapay zekâ modelleri arasında oylama yapılıyor
Oldukça ilginç bir detay verelim: CLOSEDQUORUM, saldırının her aşamasında aynı yapay zekâya danışmıyor. Dört modelin verdiği yanıtlar karşılaştırılıyor ve hangi adımın atılacağı oyların sonucuna göre belirleniyor.
Oylar eşit çıkarsa son sözü DeepSeek söylüyor.
Bir karar uygulandıktan sonra süreç yeniden başlıyor. Yazılım sonraki aşamaya geçtiğinde modeller tekrar öneri sunuyor ve çıkan sonuç yeni hamleyi belirliyor. Bu sayede CLOSEDQUORUM, karşılaştığı duruma göre saldırının yönünü değiştirebiliyor.
Hedefte şifreler ve kripto para cüzdanları var
CLOSEDQUORUM'un aradığı veriler arasında tarayıcılara kaydedilen şifreler ve bilgisayardaki kripto para cüzdanları bulunuyor. Chrome, Edge ve Firefox'taki giriş bilgileriyle birlikte MetaMask gibi yerel cüzdanlar da hedefleniyor.
Yazılım, bilgisayara girdikten sonra değerli bilgileri aramaya devam ediyor. Şifreler ve cüzdan verileri de bu aramanın başlıca hedefleri arasında.
Bilgisayar korsanının sürekli başında durması gerekmiyor
CLOSEDQUORUM, saldırganın süreci adım adım yönetme ihtiyacını azaltıyor. Kötü amaçlı yazılım, karşılaştığı duruma göre seçenekleri değerlendirip sonraki hamlesini kendisi seçebiliyor.
Şimdilik gerçek saldırılarda kullanılıp kullanılmadığı ve arkasındaki kişinin kim olduğu ise bilinmiyor. Yazılım, aktif bir saldırı sırasında değil, yapay zekâ destekli zararlı yazılımları inceleyen CAIRN projesi kapsamında yapılan analizlerde fark edildi.
Araştırmacılar, benzer yazılımların yakalanabilmesi için güvenlik sistemlerinin kullanabileceği tespit bilgilerini de paylaştı. Yani CLOSEDQUORUM, geniş çaplı bir saldırı sırasında ele geçirilen bir yazılım değil; yaygınlaşmadan önce fark edilen bir tehdit.